API セキュリティ
APIセキュリティでは、セキュリティの設定ができます。
APIセキュリティの確認方法
サイドバーよりAPIセキュリティを確認したい[API]をクリックします。 そして、[セキュリティ]をクリックします。
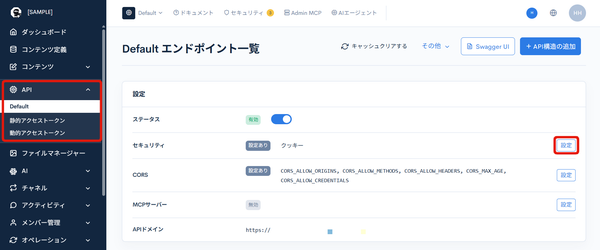
セキュリティ画面が表示されます。
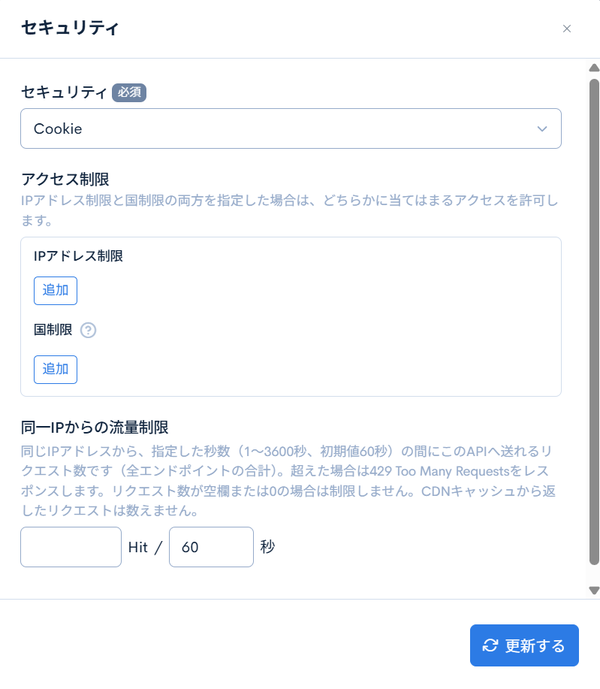
セキュリティの種類
セキュリティは下記5種類から選択できます。
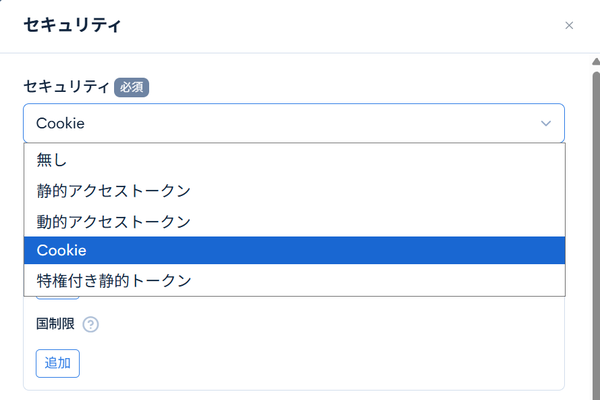
| セキュリティ | 説明 |
|---|---|
| なし | アクセス制限なし |
| 静的アクセストークン | 静的生成されたトークン認証 |
| 動的アクセストークン | 動的生成されたトークン認証 |
| Cookie | Cookieによる認証 |
| 特権付き静的トークン | メンバーに紐付いた静的トークン認証 |
各セキュリティについて
なし
セキュリティなしの設定です。
一時的な開発用APIを作成してテストをする場合や、完全にオープンなデータのみ使用する場合などに利用します。
トークンなしでダイレクトにエンドポイントへのアクセスが可能であるため、基本的には他のセキュリティを選択/設定を検討してください。
静的アクセストークン
静的生成されたトークンによる認証方式を設定します。サーバー間通信する場合や公開情報の提供APIなどに利用します。
静的トークンをリクエストヘッダに指定することで、セキュアなエンドポイントへアクセスできるようにします。
静的生成されたトークンは意図せずに流出した場合やフロントエンドに組み込まれる想定があるので、トークンの更新を想定したシステム構成にしてください。
動的アクセストークン
動的生成されたトークンによる認証方式を設定します。ログインが必要なサイトなどに利用します。
ログイン認証リクエスト毎にワンタイムトークンを動的生成し、その値をリクエストヘッダに指定することで、セキュアなエンドポイントへアクセスできるようにします。
「動的アクセストークン」の場合は下記3項目が必要となります。
- ユーザーが1人以上登録されている必要があります。
- 必須エンドポイントの作成が必要です。
- トークンのマネジメント制御をフロントエンドで実装する必要があります。
| 必須エンドポイント | カテゴリー | モデル | オペレーション |
|---|---|---|---|
| ログイン | 認証 | Login(v1) | login_challenge |
| トークン | 認証 | Login(v1) | token |
トークン認証のAPIが複数設定されている場合、
各API間(api_id単位)で認証状態は共有されず、APIごとに認証が必要です。
Cookie
Cookieによる認証方式を設定します。ログインが必要なサイトなどに利用します。
ログイン認証リクエスト毎にCookieを動的生成し、その値をリクエストヘッダに指定することで、セキュアなエンドポイントにもアクセスできるようにします。
「Cookie」の場合は下記2項目が必要となります。
- ユーザーが1人以上登録されている必要があります。
- 必須エンドポイントの作成が必要です。
| 必須エンドポイント | カテゴリー | モデル | オペレーション |
|---|---|---|---|
| ログイン | 認証 | Login(v1) | login_challenge |
cookie認証のAPIが複数設定されている場合、各API間(api_idが異なる場合でも)で認証状態が共有されます。
また、「Cookie」の場合サードパーティCookieの規制を回避するため、
フロントとKurocoのドメインを合わせる必要があります。
(ドメインを一致させファーストパーティCookieにさせる必要があります)
特権付き静的トークン
特定のメンバーに紐付いた静的トークンによる認証方式を設定します。サーバー間通信で、特定のメンバーの権限でAPIにアクセスする必要がある場合などに利用します。
静的アクセストークンと同様にトークンをリクエストヘッダに指定しますが、トークン生成時に指定したメンバーとしてリクエストが認証されます。
これにより、ログインや動的トークン生成のフローを経ることなく、メンバーの権限に基づいたAPIリクエスト制限のあるエンドポイントにアクセスできます。
トークンはメンバーの権限でリクエストを実行するため、適切な権限を持つメンバーを指定してトークンを生成してください。
また、静的アクセストークンと同様にトークンの流出に注意し、トークンの更新を想定したシステム構成にしてください。
IPアドレス制限について
指定されたIPアドレスからのアクセスのみ許可します。
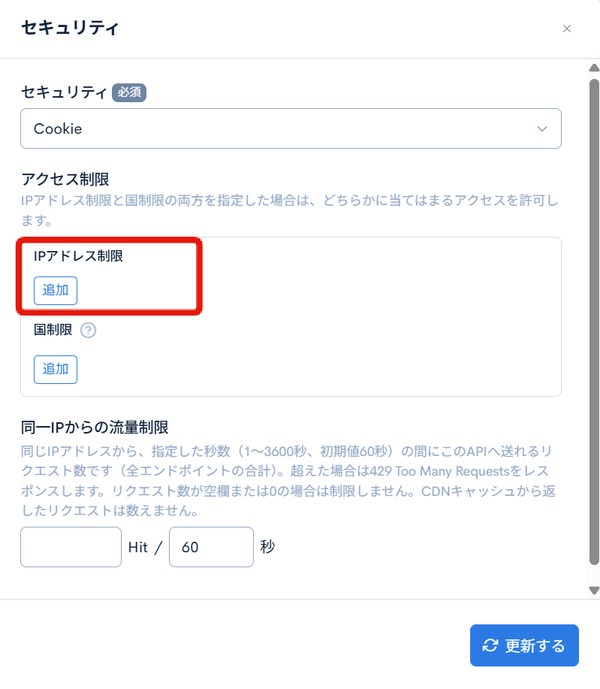
指定方式は下記の通りです。
- IPアドレス指定(例: 192.0.2.1)
- CIDR指定(例: 192.0.2.0/24)
- "-"による範囲指定(例: 192.0.2.1-192.0.2.2)
国制限について
指定した国からのアクセスのみ許可します。
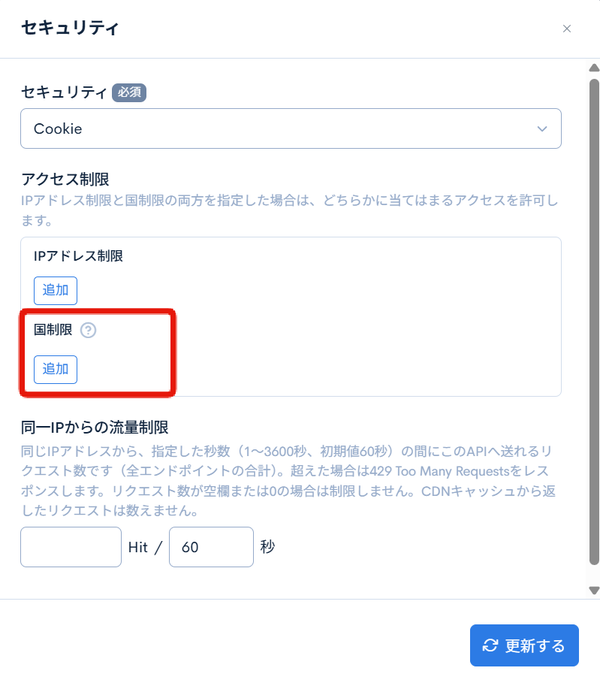
[アクセス制限]の[国制限]で、APIへのアクセスを許可する国を選択します。複数の国を指定できます。
- [IPアドレス制限]と[国制限]の両方を指定した場合は、どちらかに当てはまるアクセスを許可します。社外の協力会社など特定の拠点からのアクセスはIPアドレス制限で許可し、一般の利用者は国制限で許可する、といった使い分けができます。
- 国を判定できないアクセスは、IPアドレス制限で許可されない限り拒否します。
- 拒否したアクセスには、IPアドレス制限と同じエラー(
IP address is out of range.)を返します。拒否の理由が国制限かIPアドレス制限かは、レスポンスからは判別できません。
国の判定はアクセス元のIPアドレスにもとづくもので、必ずしも正確ではありません。実際には国内からのアクセスでも、別の国と判定される場合があります。
国制限を設定する前に、APIログの[国コード]で、どの国からアクセスが来ているかを確認してください。許可する予定のない国からの正常なアクセスがないかを確かめてから、許可する国を決めてください。
また、海外出張中の利用者や、海外のサーバーを経由するVPN・クラウドサービスからのアクセスも拒否の対象になります。APIを利用するすべての接続元を確認してから設定してください。
同一IPからの流量制限について
同じIPアドレスから、指定した秒数の間にこのAPIへ送れるリクエスト数を制限します。
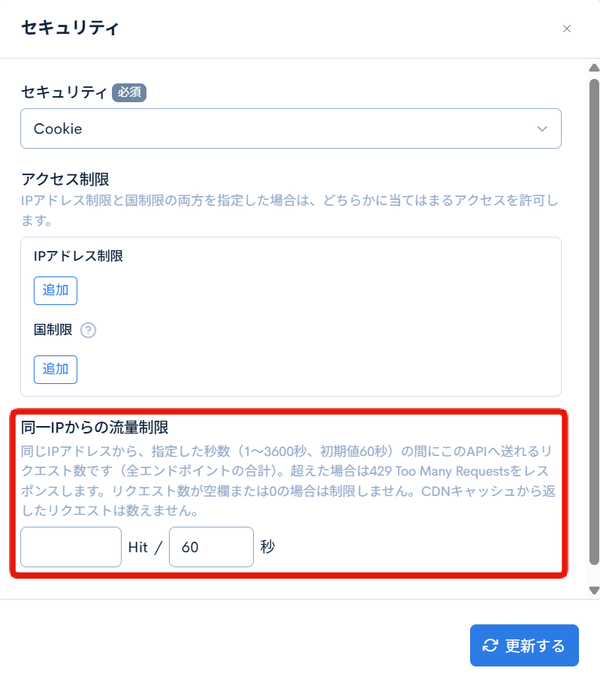
| 項目 | 内容 |
|---|---|
| リクエスト数(Hit) | 0〜720000の範囲で指定します。空欄または0の場合は制限しません。 |
| 秒数(秒) | リクエスト数を数える期間です。1〜3600秒の範囲で指定します。初期値は60秒です。 |
- リクエスト数は、API内の全エンドポイントへのリクエストの合計で数えます。
- 上限を超えたリクエストには、429 Too Many Requestsと
Retry-Afterヘッダー(再試行できるまでの秒数)を返します。 - 制限の状況は、以下のレスポンスヘッダーで確認できます。
- 制限数:
x-rcms-ip-ratelimit-limit - 残りのリクエスト可能数:
x-rcms-ip-ratelimit-remaining - リセットされるまでの残り時間:
x-rcms-ip-ratelimit-reset
- 制限数:
- CDNキャッシュから返したリクエストは数えません。
- IPアドレス制限で拒否したリクエストは数えません。IPアドレス制限で許可したIPアドレスからのリクエストは数えます。
- MCPサーバー(
/rcms-api/{api_id}/mcp)へのリクエストは対象外です。
社内ネットワークやモバイル回線などでは、複数の利用者が同じIPアドレスを共有している場合があります。上限は、想定される利用状況に余裕を持たせて設定してください。
エンドポイントの設定にある[流量制限]は、送信元IPアドレスやアクセストークンごとではなく、エンドポイントに対する全リクエストの合計で数えます。特定のIPアドレスからの大量のリクエストを制限したい場合は、[同一IPからの流量制限]を使用してください。詳細はエンドポイント 設定項目一覧を参照してください。
関連ドキュメント
サポート
お探しのページは見つかりましたか?解決しない場合は、問い合わせフォームからお問い合わせいただくか、Slackコミュニティにご参加ください。